
Как включить двухфакторную аутентификацию
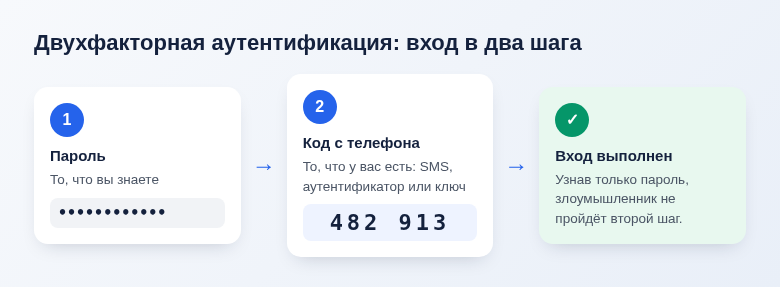
Пароли утекают постоянно: из взломанных сайтов, через фишинговые письма, вирусы или просто потому, что один и тот же пароль стоит на десятке сервисов. Двухфакторная аутентификация (2FA) делает так, что одного пароля для входа мало — нужен ещё код с вашего телефона. Даже если злоумышленник узнает пароль, без второго шага он в аккаунт не попадёт.
Разберём, какие бывают способы подтверждения, какой из них надёжнее и где включить 2FA в самых важных аккаунтах: Google, Яндекс, ВКонтакте, Telegram, WhatsApp и Госуслугах.
- Двухфакторная аутентификация — это вход по паролю плюс второе подтверждение: код из SMS, приложения-аутентификатора или запрос на телефоне.
- Включается в разделе «Безопасность» настроек аккаунта; в Telegram это «Облачный пароль», в WhatsApp — «Двухшаговая проверка».
- Приложение-аутентификатор и ключи доступа надёжнее SMS: коды из SMS можно перехватить при подмене сим-карты.
- Обязательно сохраните резервные коды — без них при потере телефона восстановить доступ будет сложно.
Как это работает
При входе с нового устройства сервис сначала спрашивает пароль, а затем — подтверждение вторым способом. Варианты:
- Код из SMS или звонка. Самый распространённый и простой. Минус — уязвим к подмене сим-карты и перехвату, а ещё SMS иногда не доходят.
- Приложение-аутентификатор — Google Authenticator, Яндекс Ключ, Microsoft Authenticator и другие. Генерирует шестизначный код, который меняется каждые 30 секунд. Работает даже без интернета и связи.
- Подтверждение на доверенном устройстве — на телефоне всплывает запрос «Это вы входите?», нужно нажать «Да». Так работает Google на Android и iPhone, Apple ID на устройствах Apple.
- Ключи доступа (passkeys) и аппаратные ключи — вход по отпечатку пальца или лицу на вашем устройстве, либо по USB/NFC-ключу. Самый защищённый вариант: такой ключ невозможно выманить через фишинговый сайт.
- Откройте
myaccount.google.com(на Android: «Настройки» → «Google» → «Управление аккаунтом Google»). - Перейдите на вкладку «Безопасность».
- Выберите «Двухэтапная аутентификация» и следуйте подсказкам.
- Добавьте второй способ: подсказки на телефоне, приложение-аутентификатор, ключ доступа. Номер телефона оставьте как запасной.
- Там же создайте и сохраните резервные коды.
Яндекс ID
Откройте id.yandex.ru → вкладку «Безопасность» и выберите способ входа с дополнительным подтверждением. Яндекс предлагает подтверждение кодом из SMS или через приложение Яндекс Ключ, где хранятся одноразовые пароли. Набор вариантов со временем меняется, поэтому ориентируйтесь на подсказки в самом разделе.
ВКонтакте
Откройте «Настройки» → «Управление VK ID» → «Безопасность и вход» и включите подтверждение входа. Кодом может служить SMS, уведомление в приложении или код из приложения-аутентификатора.
Telegram
В Telegram вход подтверждается кодом, который приходит в приложение или по SMS. Второй фактор здесь — облачный пароль:
- Откройте «Настройки» → «Конфиденциальность».
- Выберите «Облачный пароль» и задайте пароль.
- Добавьте подсказку и адрес почты для восстановления — без него забытый пароль не сбросить.
Теперь даже человек, перехвативший код из SMS, не войдёт в аккаунт без этого пароля.
С декабря 2025 года в Telegram можно также создать ключ доступа (passkey) и входить по отпечатку или лицу без кода из SMS — ищите этот пункт в настройках конфиденциальности.
Откройте «Настройки» → «Аккаунт» → «Двухшаговая проверка» → «Включить». Придумайте шестизначный PIN-код и укажите почту для его сброса. WhatsApp будет периодически спрашивать этот PIN, чтобы вы его не забыли.
Госуслуги
На Госуслугах вход с подтверждением давно обязателен, но способ можно сменить на более надёжный — например, на одноразовые коды из приложения или биометрию. Подробная инструкция — в статье о двухфакторной аутентификации на Госуслугах.
Чтобы не потерять доступ
- Сохраните резервные коды — распечатайте или запишите и держите в надёжном месте, не в фотогалерее телефона.
- Привяжите запасной способ: второй номер, почту, второй ключ доступа.
- Переносите аутентификатор при смене телефона. В Google Authenticator есть экспорт аккаунтов и синхронизация с аккаунтом Google; без переноса коды останутся на старом телефоне.
- Защитите сим-карту: поставьте PIN-код на SIM и не сообщайте никому коды из SMS — ни «сотрудникам банка», ни «службе безопасности».
Частые вопросы
Нужно ли вводить код при каждом входе?
Нет. Обычно код спрашивают при входе с нового устройства или браузера. На своих доверенных устройствах сервис запоминает вас.
Что делать, если код не приходит?
Проверьте связь, баланс и папку со спамом в SMS, воспользуйтесь резервным кодом или другим способом подтверждения. Подробнее — в статье почему не приходит SMS с кодом.
Можно ли хранить коды 2FA в менеджере паролей?
Технически да, многие менеджеры это умеют. Но тогда пароль и второй фактор лежат в одном месте, и защита становится слабее. Для самых важных аккаунтов лучше держать аутентификатор отдельно.
Начните с главного: почта, к которой привязаны остальные аккаунты, Госуслуги, банк, мессенджеры. Включение 2FA везде займёт полчаса, а взломать такой аккаунт станет в разы сложнее.
© kak2.ru
Оставить комментарий